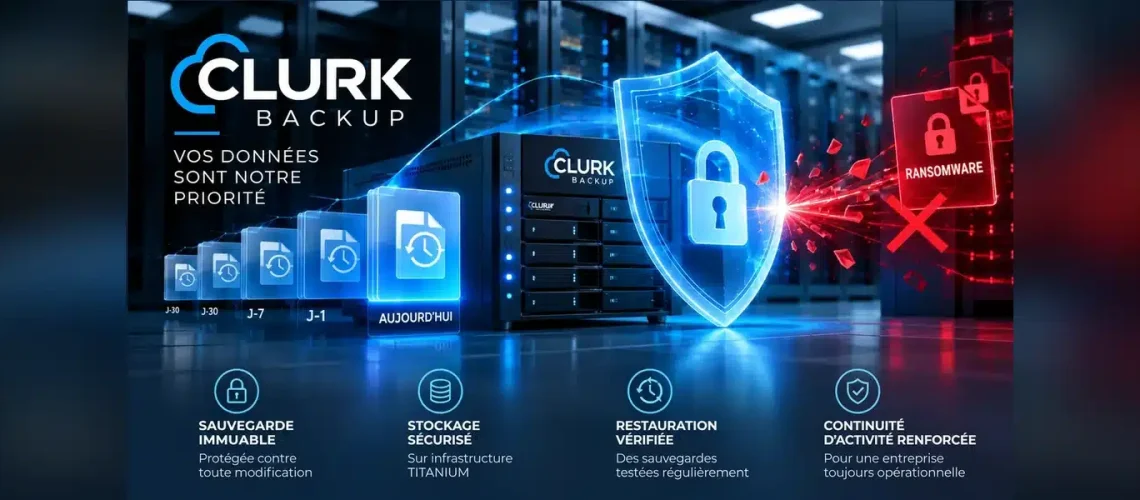
Les ransomwares ne se contentent plus de chiffrer les fichiers des entreprises : ils cherchent également à compromettre leurs sauvegardes pour empêcher toute restauration. Face à cette menace, la sauvegarde immuable constitue une protection supplémentaire essentielle.
Grâce à l’immuabilité, une sauvegarde peut être conservée pendant une durée définie sans pouvoir être modifiée ni supprimée, sous réserve des garanties offertes par le système de stockage utilisé.
Comment fonctionne cette technologie ? En quoi se distingue-t-elle d’une sauvegarde traditionnelle ? Et comment l’intégrer dans une stratégie de protection des données efficace ? Découvrez les principes et les bonnes pratiques de la sauvegarde immuable.
Qu’est-ce qu’une sauvegarde immuable ?
Une sauvegarde immuable est une copie de données protégée contre toute modification ou suppression pendant une période de conservation prédéfinie.
Contrairement à une sauvegarde traditionnelle, qui peut être écrasée, altérée ou supprimée par un utilisateur disposant de droits suffisants, une sauvegarde immuable repose sur des mécanismes de verrouillage qui empêchent ces opérations durant la période de protection.
Cette technologie s’appuie notamment sur le principe WORM (Write Once, Read Many), qui consiste à écrire les données une fois puis à autoriser leur lecture sans permettre leur modification.
L’immuabilité représente ainsi une protection supplémentaire face aux ransomwares, aux suppressions accidentelles et à certaines actions malveillantes. Elle ne remplace toutefois ni le chiffrement, ni la supervision, ni les tests réguliers de restauration.
Pourquoi les ransomwares ciblent-ils les sauvegardes ?
Les ransomwares représentent une menace majeure pour la continuité d’activité des entreprises. Ces logiciels malveillants peuvent chiffrer les fichiers, rendre les applications indisponibles et perturber durablement le fonctionnement d’une organisation.
Les cybercriminels cherchent également à compromettre les systèmes de sauvegarde. Leur objectif est simple : empêcher l’entreprise de restaurer ses données sans payer de rançon.
Lorsqu’un attaquant obtient des droits d’administration, il peut parfois supprimer les sauvegardes accessibles, modifier les politiques de conservation ou désactiver les tâches de protection.
C’est précisément dans ce contexte que l’immuabilité apporte une sécurité supplémentaire. Lorsqu’elle est correctement mise en œuvre, elle empêche la modification ou la suppression des copies protégées pendant leur période de rétention, même si certains comptes d’administration sont compromis.
Toutefois, une sauvegarde immuable ne garantit pas à elle seule la reprise d’activité : il reste indispensable de protéger les accès, de disposer de copies isolées et de tester régulièrement les restaurations.
Comment fonctionne l’immuabilité des sauvegardes ?
L’immuabilité repose sur des mécanismes de protection appliqués au stockage des sauvegardes. Une fois les données enregistrées, elles sont verrouillées pendant une durée définie afin d’empêcher leur modification ou leur suppression.
Plusieurs technologies permettent de mettre en œuvre cette protection.
Le stockage WORM (Write Once, Read Many)
Le principe WORM permet d’écrire des données puis de les conserver en lecture seule pendant une période déterminée. Les copies protégées ne peuvent pas être écrasées ou supprimées avant l’expiration de leur durée de conservation, selon les garanties du système utilisé.
Le verrouillage des objets (Object Lock)
Certains services de stockage objet, notamment compatibles avec Amazon S3, proposent des mécanismes de verrouillage des sauvegardes.
Selon le mode de rétention configuré, ces mécanismes peuvent empêcher la suppression des objets, y compris par des comptes disposant de privilèges élevés.
Les périodes de rétention
La durée de rétention détermine combien de temps une sauvegarde reste protégée. Elle doit être adaptée aux besoins de restauration de l’entreprise, à ses contraintes réglementaires et à sa politique de conservation des données.
L’isolation et la séparation des accès
L’immuabilité est d’autant plus efficace lorsqu’elle s’accompagne d’une séparation des comptes administrateurs, d’une authentification multifacteur et d’une protection des accès au stockage.
Il est également important de distinguer une sauvegarde simplement conservée en lecture seule d’une véritable immuabilité garantie par le système de stockage.
L’immuabilité s’intègre dans une stratégie globale de protection des données. Elle peut notamment compléter la règle de sauvegarde 3-2-1 en ajoutant une copie immuable ou hors ligne. Pour approfondir les principes de protection et de redondance, consultez notre article sur les stratégies de sauvegarde.
Comment mettre en œuvre des sauvegardes immuables avec Clurk Backup V10 ?
Clurk Backup V10 permet de mettre en œuvre des sauvegardes immuables afin de renforcer la protection des données contre les ransomwares, les suppressions accidentelles et les actions malveillantes.
Chez CLURK, cette technologie est notamment déployée sur notre infrastructure de stockage TITANIUM, hébergée sur nos propres serveurs et administrée par nos équipes.
Grâce à l’immuabilité activée sur TITANIUM, les sauvegardes protégées ne peuvent pas être modifiées ou supprimées pendant leur période de conservation définie, conformément aux mécanismes de protection configurés.
Cette approche permet aux entreprises de disposer de copies de sauvegarde mieux protégées en cas de cyberattaque, tout en conservant les avantages d’une sauvegarde externalisée et d’une infrastructure maîtrisée.
Deux gammes de stockage adaptées aux besoins des entreprises
CLURK propose également la gamme COBALT, reposant sur un stockage cloud S3 chez Scaleway. Cette gamme permet d’externaliser les sauvegardes, mais ne bénéficie pas actuellement de l’immuabilité activée sur TITANIUM.
Le choix entre TITANIUM et COBALT dépend ainsi des exigences de sécurité, de continuité d’activité et du budget de chaque entreprise.
Avec Clurk Backup V10 et le stockage TITANIUM, les entreprises disposent d’une solution associant sauvegarde externalisée et protection immuable des données.
Quelles bonnes pratiques pour sécuriser ses sauvegardes immuables ?
L’immuabilité constitue une protection importante contre les ransomwares, mais elle doit s’intégrer dans une politique de sauvegarde complète. Pour garantir la disponibilité des données et faciliter leur restauration, plusieurs bonnes pratiques doivent être respectées.
Définir une durée de conservation adaptée
La période de rétention doit permettre de retrouver une version saine des données, y compris lorsqu’une cyberattaque n’est détectée que plusieurs jours ou semaines après l’infection.
Une durée trop courte peut entraîner la disparition des dernières copies exploitables. À l’inverse, une conservation excessive augmente les besoins de stockage et peut compliquer la gestion des données.
Sécuriser les accès aux sauvegardes
Les comptes d’administration des systèmes de sauvegarde doivent être protégés par des mots de passe robustes, une authentification multifacteur lorsque celle-ci est disponible et des droits d’accès limités aux besoins réels.
La séparation des comptes d’administration et des comptes utilisés pour les sauvegardes réduit également les risques en cas de compromission.
Superviser les sauvegardes et les alertes
Une sauvegarde immuable n’est utile que si les données sont correctement sauvegardées.
Il est donc indispensable de surveiller l’exécution des tâches, d’analyser les erreurs et de recevoir des alertes lorsqu’une sauvegarde échoue ou qu’un comportement anormal est détecté.
Tester régulièrement les restaurations
Le succès d’une tâche de sauvegarde ne garantit pas que les données pourront être restaurées dans les délais attendus.
Des tests réguliers permettent de vérifier l’intégrité des données, la disponibilité des points de restauration et la capacité à remettre les systèmes en service.
Pour approfondir les mesures de prévention et de protection contre les cyberattaques, les entreprises peuvent également consulter les recommandations de l’Agence nationale de la sécurité des systèmes d’information (ANSSI).
Prévoir un plan de reprise d’activité
La sauvegarde immuable doit s’inscrire dans une stratégie de continuité et de reprise d’activité.
L’entreprise doit notamment définir son RPO (perte maximale de données acceptable) et son RTO (durée maximale d’interruption acceptable), puis s’assurer que son architecture de sauvegarde et ses procédures de restauration répondent à ces objectifs.
la sauvegarde immuable, un atout essentiel contre les ransomwares
Face à des cyberattaques toujours plus sophistiquées, les entreprises doivent pouvoir compter sur des sauvegardes fiables, protégées et restaurables.
La sauvegarde immuable apporte une sécurité supplémentaire en empêchant la modification ou la suppression des copies protégées pendant leur période de conservation. Associée à une politique de sauvegarde rigoureuse, à une supervision régulière et à des tests de restauration, elle contribue à renforcer la résilience informatique des organisations.
Avec CLURK Backup V10 et son infrastructure de stockage TITANIUM, les entreprises bénéficient d’une solution de sauvegarde externalisée intégrant l’immuabilité, sur des serveurs exploités et administrés par CLURK.
Vous souhaitez renforcer la protection de vos sauvegardes contre les ransomwares ?
Contactez les équipes CLURK pour étudier une solution de sauvegarde immuable adaptée à votre infrastructure, à vos exigences de sécurité et à vos objectifs de reprise d’activité.